Single Sign-On con Azure (Azure SSO)
Che cos’è Azure SSO
Sezione intitolata “Che cos’è Azure SSO”La funzione Azure Single Sign-On (SSO) consente agli utenti finali del cliente di accedere alla maggior parte delle applicazioni aziendali (EagleMercury, Online Meeting, Contact Center, ShareSync, OWA, My Services) con le proprie credenziali Azure. Molte aziende dispongono di account Microsoft e molti servizi supportano le stesse funzionalità: in pratica i dipendenti utilizzano un unico set di credenziali per accedere a tutte le applicazioni, con un miglioramento complessivo di sicurezza e usabilità.
Come attivare Azure SSO
Sezione intitolata “Come attivare Azure SSO”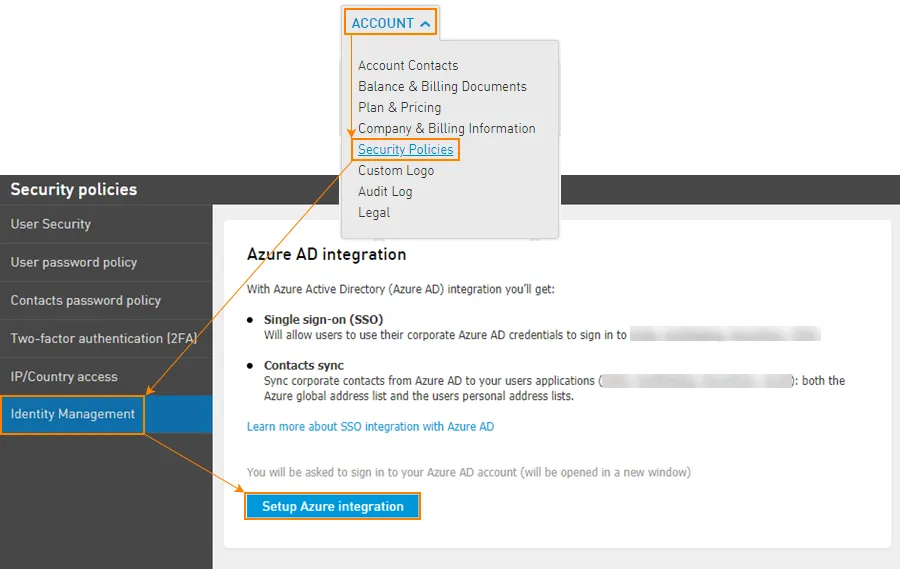
-
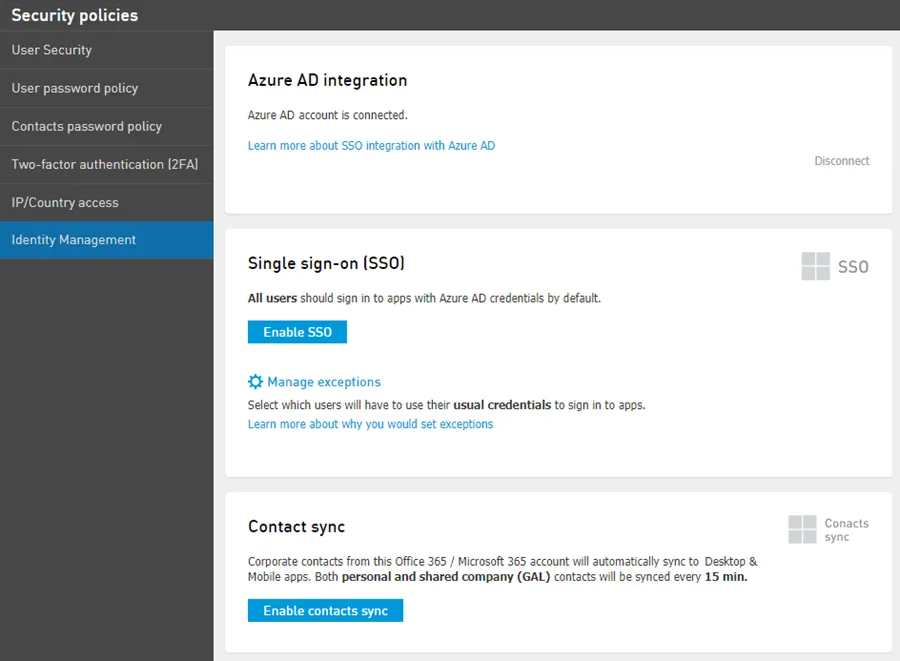
Il referente dell’account (Account Contact) con il ruolo di Security Manager accede al pannello di amministrazione e apre Account › Criteri di sicurezza › Gestione delle identità › Avvia l’integrazione Azure.
-
Viene richiesto di accedere al proprio account Azure e di accettare termini e condizioni.
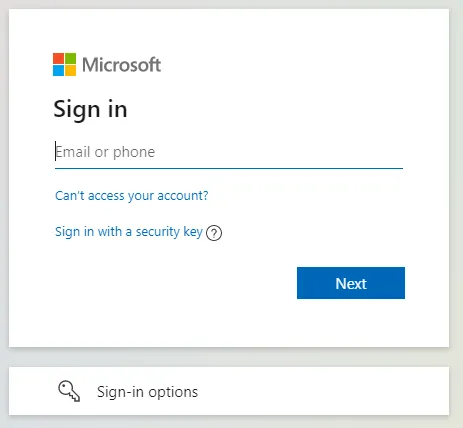
Una volta collegato Azure AD è possibile:
- abilitare o disabilitare l’SSO per tutti gli utenti;
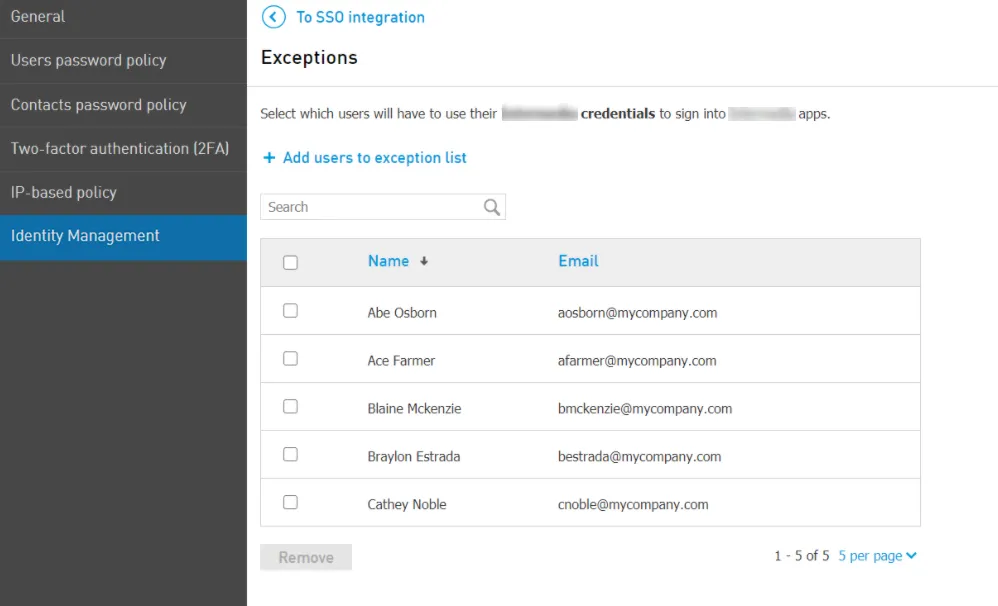
- creare un elenco di eccezioni per escludere alcuni utenti dall’SSO: questi utenti continueranno ad accedere con le credenziali aziendali.
Cosa cambia
Sezione intitolata “Cosa cambia”Gli utenti con SSO abilitato vengono reindirizzati alla pagina di accesso di Azure al secondo passaggio dell’autenticazione, dove accedono con il proprio account Azure. Il primo passaggio è l’inserimento dell’indirizzo e-mail, che serve a verificare se l’utente è abilitato all’SSO.
Perché cambia
Sezione intitolata “Perché cambia”- Migliore usabilità: gli utenti accedono ai servizi Azure e aziendali con un unico set di credenziali.
- Maggiore sicurezza, grazie all’applicazione delle misure di sicurezza di Azure agli utenti finali dell’azienda.
- Un passo avanti verso la sincronizzazione degli utenti da Azure al pannello di amministrazione.
Prodotti e servizi interessati
Sezione intitolata “Prodotti e servizi interessati”EagleMercury, Online Meeting, Contact Center, ShareSync, OWA, My Services: tutti questi servizi sono accessibili con le credenziali Azure, se l’SSO è abilitato per l’utente.
Per abilitare l’SSO aprire Account › Criteri di sicurezza › Gestione delle identità › Abilita SSO con Azure ID per tutti gli utenti.
Domande frequenti
Sezione intitolata “Domande frequenti”Abbiamo abilitato Azure SSO nel pannello di amministrazione per l’applicazione. Le credenziali locali sono ancora necessarie nel portale stesso?
Azure SSO è attualmente disponibile solo per gli utenti finali che accedono ai servizi. Non ha alcun impatto sull’accesso degli amministratori ai pannelli di amministrazione.
Le credenziali locali restano abilitate per i sistemi che utilizzano Azure SSO? In altre parole, è possibile aggirare l’SSO?
Le credenziali locali esistono, ma sono di fatto disattivate quando l’SSO è abilitato per un utente.
Gli utenti possono accedere con le credenziali locali in caso di interruzione di Azure e di Azure SSO?
In questo caso è possibile disabilitare l’SSO o aggiungere gli utenti all’elenco di esclusione dall’SSO: l’utente torna così a utilizzare le credenziali locali.
Se l’SSO viene disabilitato o alcuni utenti vengono aggiunti all’elenco di esclusione, verrà loro richiesto di impostare la password o occorre inviare un nuovo invito?
Gli utenti non ricevono automaticamente richieste o inviti: è necessario reimpostarli o invitarli di nuovo, oppure possono eseguire autonomamente il ripristino della password se non conoscono la credenziale.
Ho creato un nuovo utente nel pannello di amministrazione. Devo creare lo stesso utente in Azure?
Sì: perché l’SSO funzioni, l’utente deve esistere sia nel pannello di amministrazione sia nell’organizzazione Azure.
Cosa succede alle credenziali locali quando l’SSO viene riattivato (ad esempio dopo un’interruzione)?
Le credenziali locali restano, ma non vengono utilizzate.
È prevista una data per abilitare l’SSO sui portali di amministrazione?
Non c’è una data prevista. A lungo termine è previsto il consolidamento degli oggetti utente e amministratore (oggi separati): a quel punto tutti i tipi di utenti saranno gestiti dallo stesso sistema di identità e avranno le stesse funzionalità, SSO compreso.