Single Sign-On con l'Identity Provider a scelta (SAML SSO)
Che cos’è il SAML SSO
Sezione intitolata “Che cos’è il SAML SSO”Il Security Assertion Markup Language (SAML) è l’insieme di regole tecniche, standard di settore, per realizzare una soluzione di Single Sign-On (SSO).
Nel pannello di amministrazione i referenti dell’account (Account Contact) con il ruolo di Security Manager possono impostare una connessione tra qualsiasi Identity Provider SAML SSO presente sul mercato e i servizi dell’azienda, consentendo agli utenti finali di accedervi automaticamente.
Impostare l’SSO per i servizi dell’azienda rende l’esperienza degli utenti molto più fluida: gli utenti finali che hanno effettuato l’accesso alla soluzione SSO dell’Identity Provider non devono più accedere manualmente alla maggior parte dei servizi.
Esempi di Identity Provider SAML SSO sono Microsoft Azure, Google, Okta, OneLogin, Auth0, Ping e molti altri.
Una volta impostata, una connessione SAML SSO consente l’accesso automatico ai seguenti servizi:
- EagleMercury (desktop, web e mobile);
- ShareSync (desktop, web e mobile);
- Online Meeting (desktop, web e mobile);
- Contact Center (client amministratore e client utente);
- My Services;
- OWA;
- portale di gestione dei dispositivi;
- integrazioni di EagleMercury con i CRM;
- estensione di EagleMercury;
- archiviazione EagleMercury;
- integrazioni di EagleMercury e Online Meeting con Chrome, Outlook, Microsoft Teams ecc.
Come impostare una connessione SAML SSO
Sezione intitolata “Come impostare una connessione SAML SSO”L’impostazione di una connessione SAML SSO si articola in due fasi:
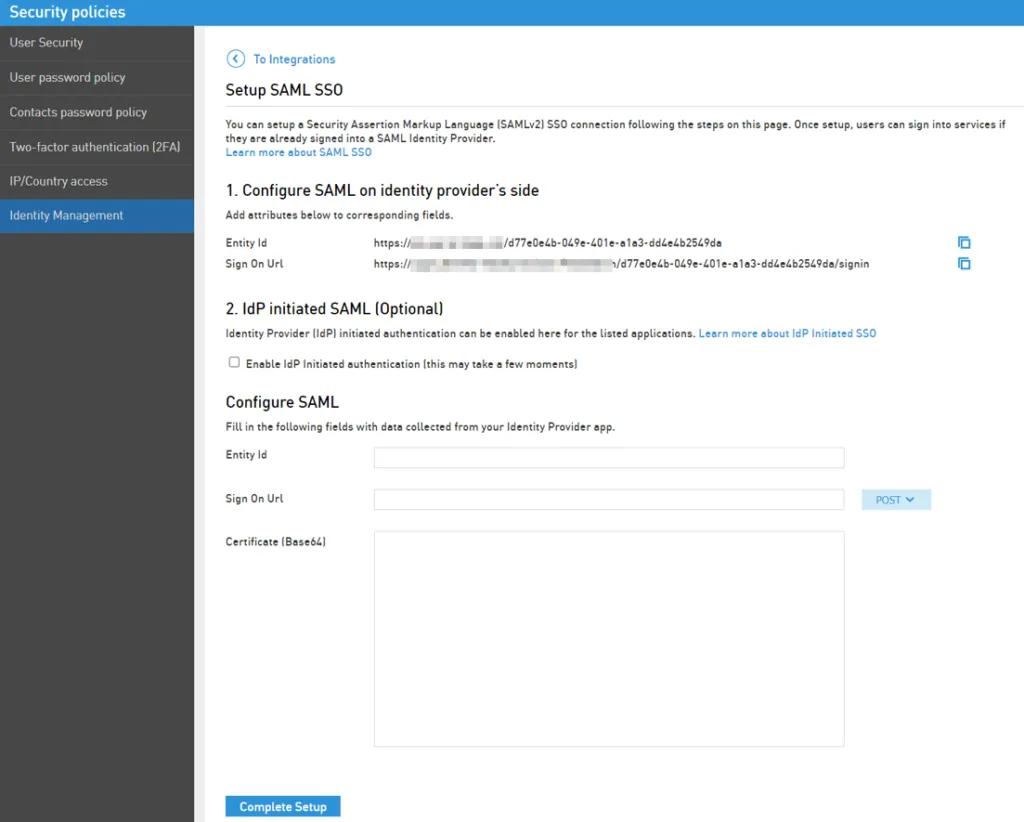
- Copiare gli attributi disponibili nella pagina di impostazione SAML SSO del pannello di amministrazione e incollarli nello strumento di amministrazione dell’Identity Provider scelto. Lo strumento di amministrazione dell’Identity Provider fornisce a sua volta gli attributi da copiare e incollare nella pagina di impostazione SAML SSO del pannello di amministrazione.
- Facoltativamente, impostare il SAML SSO avviato dall’Identity Provider (IdP). Una volta impostato, gli utenti possono autenticarsi nell’Identity Provider scelto prima di passare alle applicazioni supportate.
Impostare il SAML avviato dall’Identity Provider
Sezione intitolata “Impostare il SAML avviato dall’Identity Provider”-
Seguire i passaggi facoltativi della sezione 2 della procedura di impostazione SAML SSO nel pannello di amministrazione.
-
Selezionare l’opzione Abilita SAML avviato da IdP e attendere qualche istante il caricamento della pagina.
-
Terminato il caricamento, copiare i valori RelayState forniti e incollarli nell’area corrispondente dell’Identity Provider, per ogni applicazione in cui si desidera utilizzare l’accesso SAML avviato dall’IdP.
Guide per i singoli Identity Provider
Sezione intitolata “Guide per i singoli Identity Provider”Consultare gli articoli specifici per impostare una connessione SAML SSO con:
La stessa procedura funziona con qualsiasi Identity Provider SAML SSO presente sul mercato.